Promena hostinga sajta ne zahteva selidbu poslovnog email-a ako sandučići ostaju kod istog provajdera i njihove DNS i serverske postavke ostaju ispravne. Pre prelaska proverite da li stari paket ipak drži sandučiće ili šalje poruke iz kontakt forme. Novi sajt može da se otvara bez greške dok upiti kupaca ne stižu.
Šta se tačno seli?
Utvrdite ko održava sajt, gde se uređuju DNS zapisi i gde su poslovni sandučići. To mogu biti tri odvojena naloga. Proverite i šta se gasi otkazivanjem starog paketa. Ako još ne znate ko ima pristup svakom nalogu, počnite od vodiča za pristup domenu, hostingu i sajtu.
Pomerite tabelu levo ili desno da vidite sve kolone.
| Šta se menja | Šta pripremiti | Šta proveriti |
|---|---|---|
| Samo web hosting | Popis web zapisa i način na koji sajt šalje poštu. | Sajt radi na novom odredištu, a pošta i forma prolaze odvojene probe. |
| Web hosting i DNS provajder | Upoređene DNS zone i dogovoren postupak za DNSSEC, ako je uključen. | Nova zona daje očekivane odgovore za web i poštu pre promene delegacije. |
| Premeštaju se i sandučići | Pripremljeni nalozi, aliasi, prosleđivanja i plan prenosa poruka. | Pošta stiže na pravo mesto, a dogovorena istorija i pristupi su dostupni. |
Koje DNS zapise treba sačuvati?
Izvezite važeću DNS zonu ili napravite popis zapisa sa njihovom namenom. Za web proverite odredišta glavnog domena i adrese sa www, uključujući postojeći IPv6 zapis ako ga koristite. Za prijem pošte proverite MX zapise, njihove prioritete i adrese servera na koje upućuju. Ako MX upućuje na ime čija se IP adresa menja zajedno sa sajtom, i neizmenjen MX može početi da vodi poštu na pogrešan server.
SPF pomaže primaocu da proveri da li je server ovlašćen da šalje za domen koji koristi SMTP pošiljalac. DKIM potpis omogućava proveru domena potpisnika i integriteta potpisanih delova poruke. DMARC traži da domen vidljivog pošiljaoca bude usklađen sa domenom koji je prošao SPF ili DKIM i objavljuje politiku za poruke koje ne prođu proveru. Uporedite vrednosti sa uputstvom svog provajdera i proverite sve stvarne pošiljaoce, uključujući forme i poslovne aplikacije. Google smernice za autentifikaciju pošte objašnjavaju ove provere.
Ako koristite Cloudflare, proverite i status imena servera za poštu. Standardni Cloudflare HTTP proxy ne prenosi SMTP, IMAP ili POP3. Proverite odredišta i zapise koje zahteva vaš email servis prema Cloudflare vodiču za probleme sa poštom.
Kako pripremiti promenu DNS provajdera?
Pre promene nameservera pripremite novu zonu i uporedite je sa postojećom. Proverite i zapise za potvrdu domena, podešavanje email klijenata i poddomene koje koriste drugi servisi. Ako je aktivan DNSSEC, administrator treba da dogovori redosled za delegaciju i DS zapise prema uputstvima oba provajdera. Stari DS zapis koji više ne odgovara zoni može da onemogući razrešavanje domena.
TTL govori koliko dugo DNS odgovor može ostati u kešu. Ako skraćujete TTL web zapisa, uradite to unapred: odgovori koji su već sačuvani mogu ostati do isteka prethodnog TTL-a. Skraćivanje TTL-a jednog web zapisa ne skraćuje automatski keš za delegaciju ili DS. Cloudflare uputstvo za pripremu DNS migracije opisuje ove provere.
Primer: sandučići rade, ali upiti sa sajta ne stižu
Zamislimo firmu koja zadržava postojeći DNS i poštu kod posebnog provajdera. Novi sajt radi na drugom hostingu. Zaposleni primaju i šalju redovne poruke, ali forma je ranije koristila lokalni servis za slanje na starom serveru. Na novom serveru taj način slanja nije podešen.
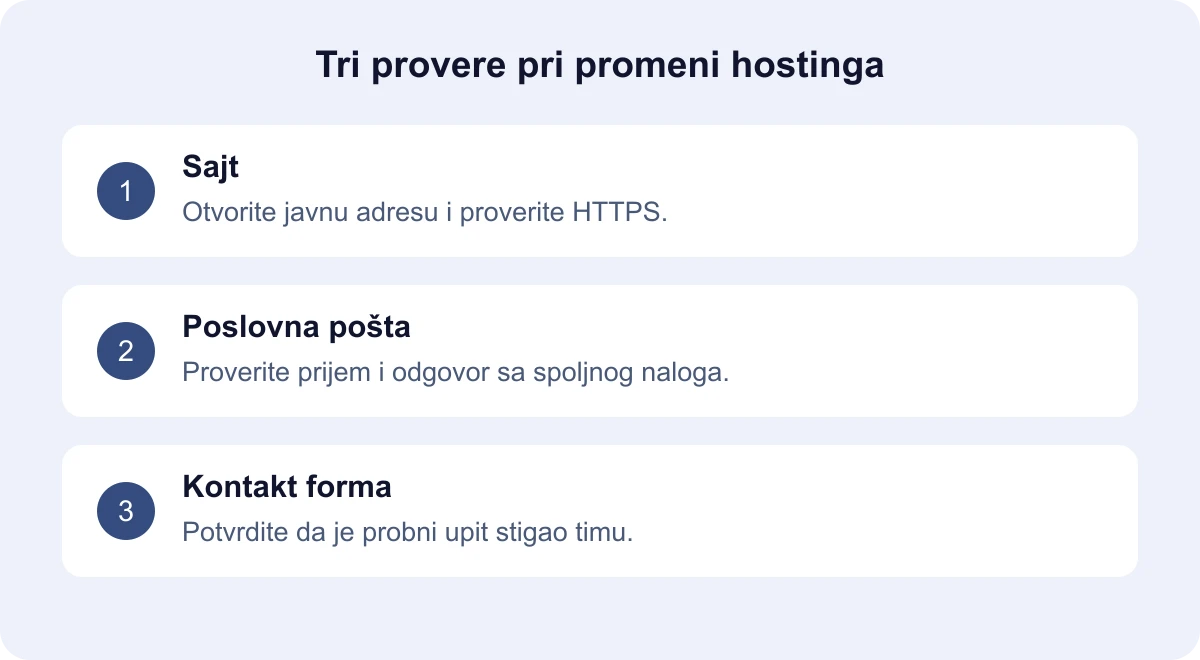
U tom slučaju ne menjajte MX samo zato što forma ne radi. Prvo proverite kako nova aplikacija šalje poruke, da li koristi odobreni SMTP ili API nalog i koja adresa prima upit. Zatim ponovite probu i potvrdite isporuku u prijemnom sandučetu. Ako forma automatski odgovara posetiocu, proverite i taj odgovor.
Šta testirati pre i posle prelaska?
- Pre prelaska otvorite pripremljeni sajt, proverite HTTPS i zabeležite kako rade postojeći tokovi pošte. Posle promene ponovite proveru na javnim adresama.
- Pošaljite označenu probnu poruku sa spoljnog naloga na poslovnu adresu, pa odgovorite i potvrdite prijem na spoljnom nalogu. Proverite fasciklu neželjene pošte i, po potrebi, rezultate autentifikacije u zaglavlju poruke.
- Proverite deljene adrese i prosleđivanja koja firma koristi. Pošaljite označen upit kroz formu i proverite stvarni prijem, ne samo poruku o uspešnom slanju na ekranu.
- U dogovoru sa odgovornima proverite druge važne pošiljaoce, na primer servis za račune. U zapisnik unesite vreme, očekivani i stvarni rezultat i grešku isporuke, ako je ima.
Šta dodatno proveriti ako se sele sandučići?
Pre promene MX pripremite nove naloge, deljene sandučiće i pravila prosleđivanja. Dogovorite koje poruke, fascikle i prilozi se prenose, a kalendare i kontakte popišite zasebno ako ih firma koristi. Planirajte završno usklađivanje poruka koje još stignu na stari servis dok se DNS odgovori razlikuju. Proverite pristup sa uređaja koje tim koristi i da li svi ovlašćeni pošiljaoci rade na novom podešavanju.
Kada je bezbedno ugasiti stari paket?
Pre prelaska odredite ko odlučuje o povratku i koji kvar ga pokreće. Sačuvajte prethodne vrednosti za zapise koje menjate, rezervnu kopiju sajta i pristup starim servisima. Povratak DNS zapisa nije trenutan zbog keširanja. Ako su oba okruženja u međuvremenu primala poštu, upite ili porudžbine, prvo dogovorite kako se čuvaju novi podaci i kako ćete proveriti isporuku posle povratka.
Stari paket otkažite tek posle potvrde da nijedan potreban servis više ne zavisi od njega. Za procenu izrade ili prenosa sajta pošaljite popis provajdera i tokova koje treba testirati. U taj spisak ne unosite lozinke ili pristupne ključeve.